

[GFCTF 2021]双击开始冒险 鼠标流量
363 字
2 分钟
[GFCTF 2021]双击开始冒险 鼠标流量
- 1[GFCTF 2021]双击开始冒险 鼠标流量本文
本题在线靶场
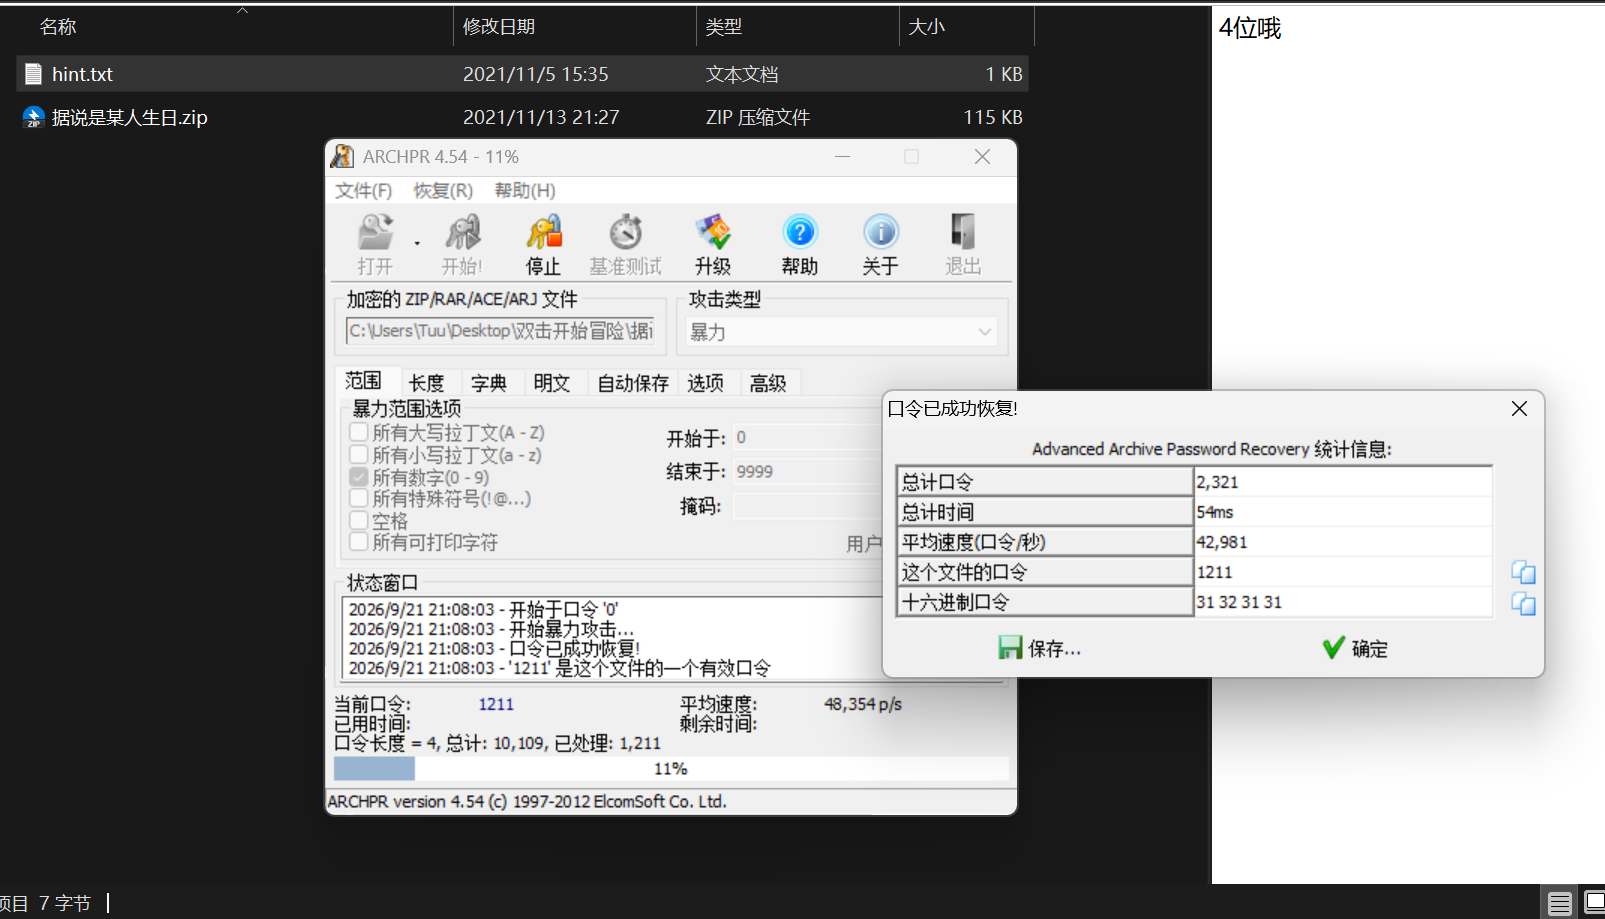
第一层 压缩包爆破
生日4位数字,直接爆破
第二层 社工
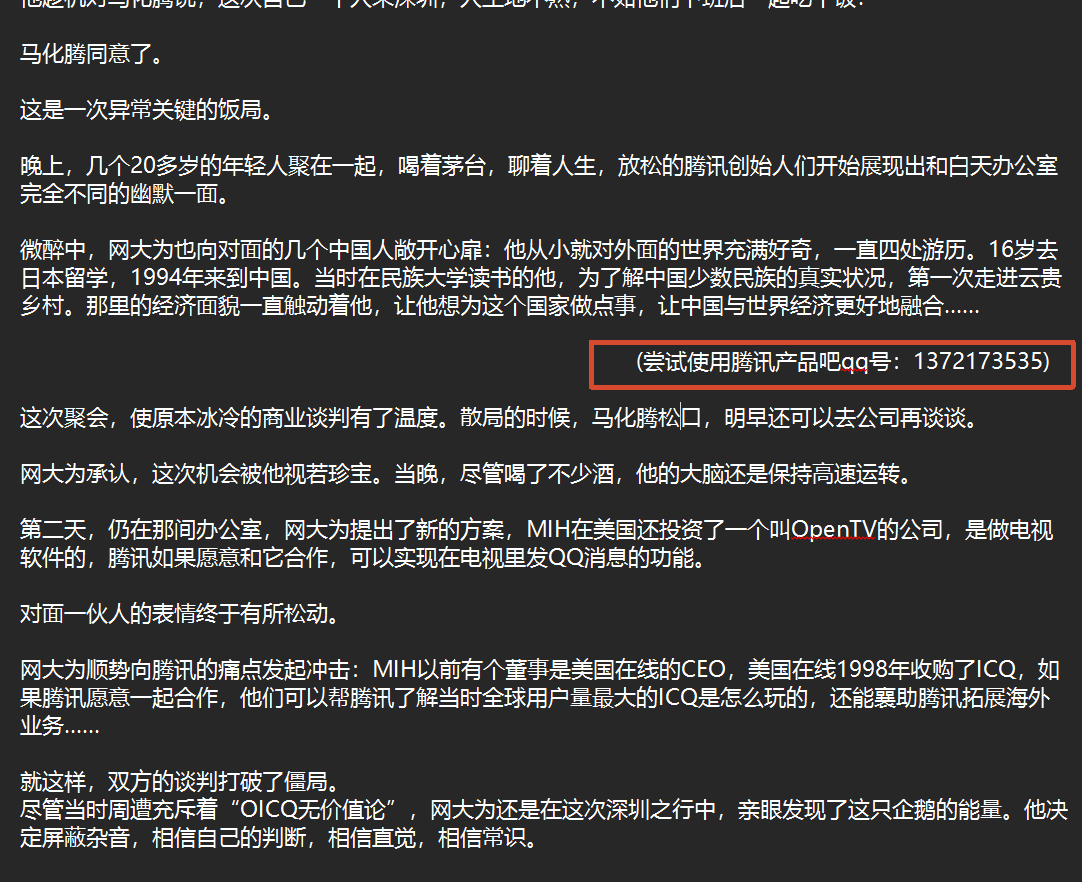
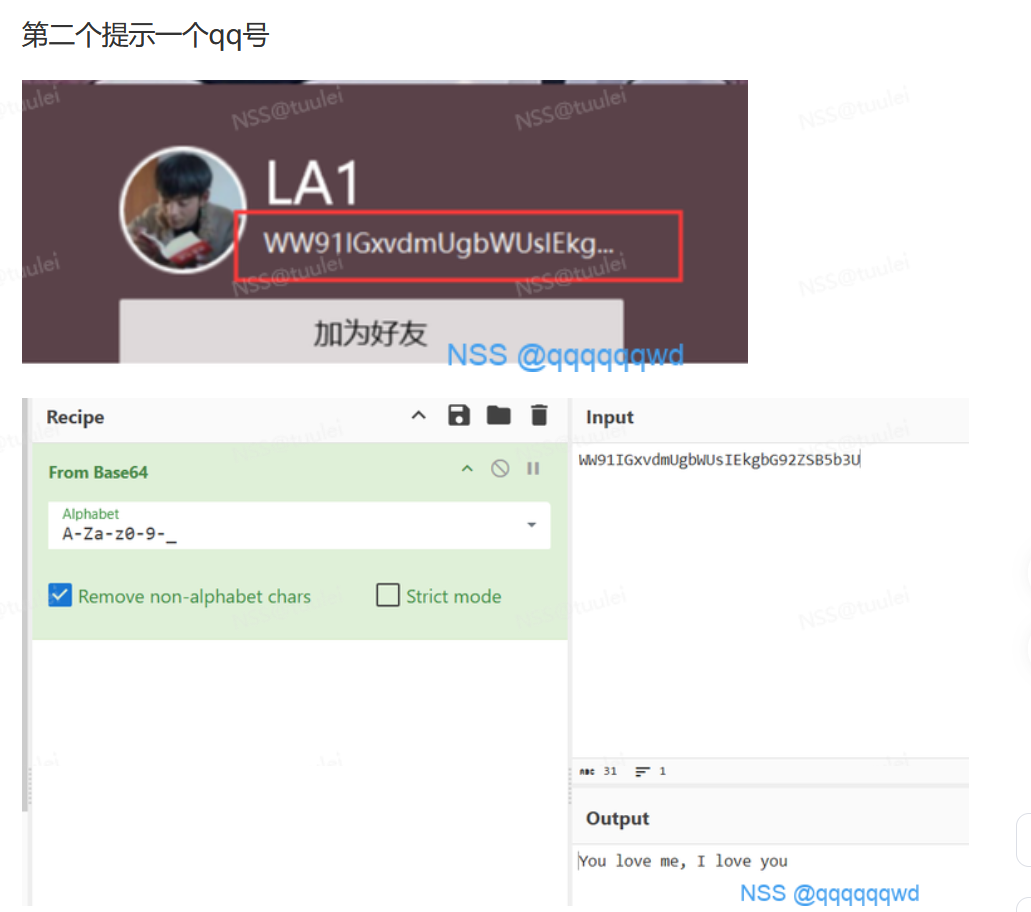
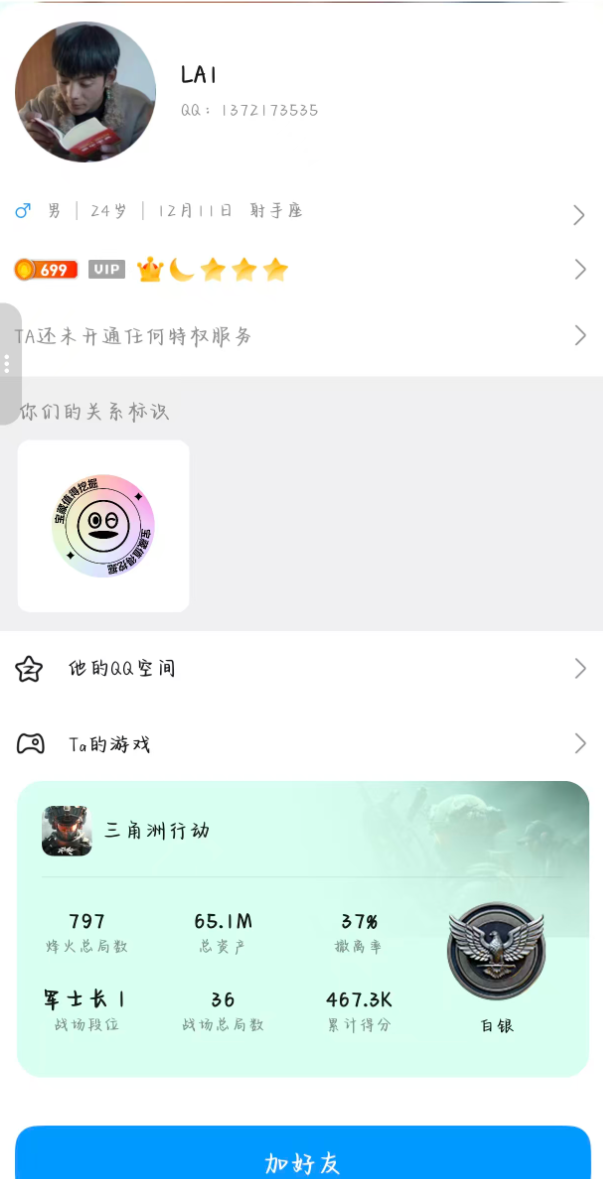
搜索这个QQ号,发现base64的密码,密码You love me, I love you
第三层 鼠标流量
- 用Wireshark/tshark 导出的 USB 鼠标数据(data.txt) windows用
tshark -r "C:\Users\tuulei\Desktop\双击开始冒险\据说是某人生日\找寻密码\这应该是一个鼠标.pcapng" -T fields -e usbhid.data | Where-Object { $_ -match '\S' } | Set-Content -Path data.txt -Encoding ASCII- linux用
tshark -r 123.pcapng -T fields -e usbhid.data | sed '/^\s*$/d' > data.txt- 再用python脚本还原就行了
import sysprint("当前使用的Python路径:", sys.executable)
import matplotlib.pyplot as pltfrom tqdm import tqdm
# ================== 参数 ==================INPUT_FILE = "data.txt"OUTPUT_IMG = "out.png"
# ================== 数据处理 ==================x_values = []y_values = []
posx = 0posy = 0
with open(INPUT_FILE, "r") as f: for line in tqdm(f.readlines()): # USB 鼠标数据行长度校验 if len(line.strip()) != 16 and len(line.strip()) != 17: continue
# 解析 x / y 偏移(16进制) x = int(line[4:6], 16) y = int(line[8:10], 16)
# 有符号处理 if x > 127: x -= 256 if y > 127: y -= 256
posx += x posy += y
# 判断是否为点击事件 click = int(line[0:2], 16) if click == 1: x_values.append(posx) y_values.append(-posy) # 翻转 y 轴,符合屏幕坐标
# ================== 画图 ==================plt.figure(figsize=(8, 6))plt.scatter(x_values, y_values, s=5)plt.xlabel("X")plt.ylabel("Y")plt.title("USB Mouse Movement Trace")plt.grid(True)
plt.savefig(OUTPUT_IMG, dpi=300)plt.show()
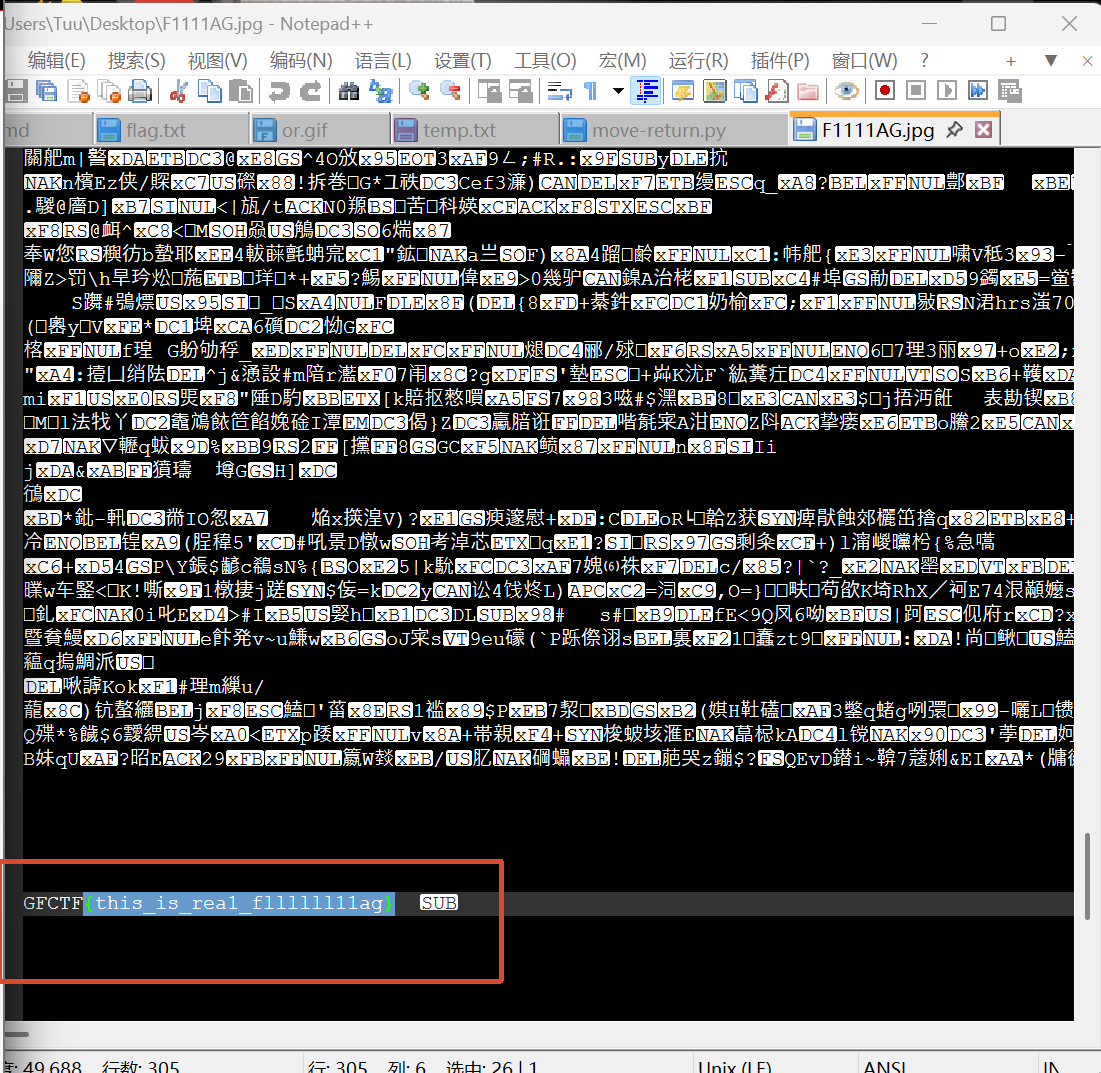
print(f"[+] 绘图完成,已保存为 {OUTPUT_IMG}")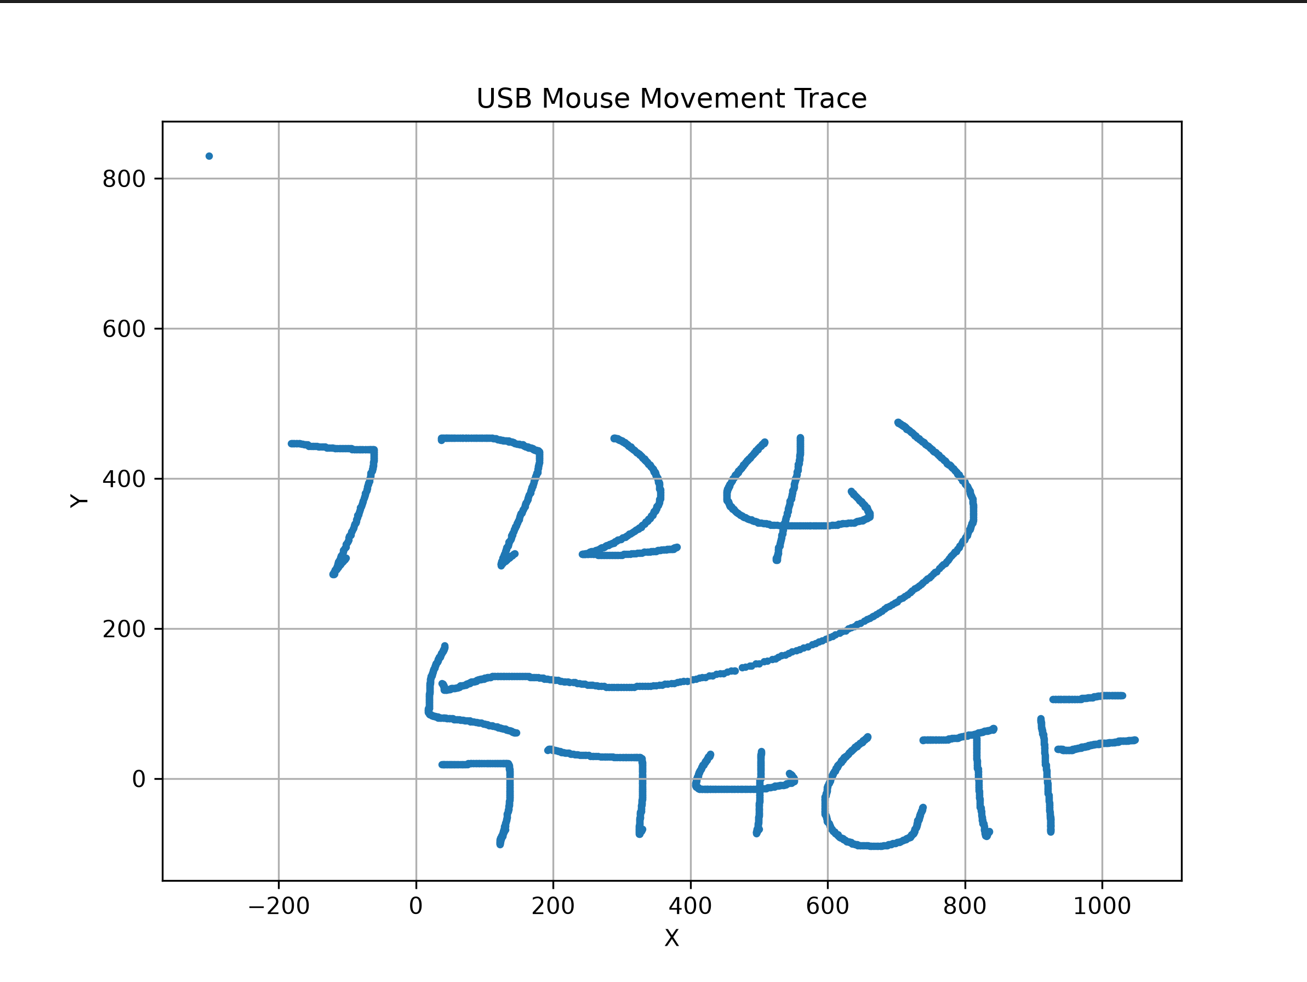
文章分享
如果这篇文章对你有帮助,欢迎分享给更多人!
[GFCTF 2021]双击开始冒险 鼠标流量
https://tuulei.cn/posts/gfctf-2021-shuang-ji-kai-shi-mao-xian/相关文章智能推荐
1
[巅峰极客 2022]powerpower powershell的ConvertFrom-SecureString
打靶场ConvertFrom-SecureString -Key $key 使用 $key 作为 AES 密钥,把 SecureString 加密成一段普通加密字符串......
2
[watevrCTF 2019]Voting Machine
打靶场一个适合入门的pwn题
3
[NISACTF 2022]checkin Unicode 双向控制字符(Bidi)混淆
打靶场这下看清楚了,VS Code能显示出这些不可见字符的占位符-- Unicode 控制字符
- \[U+202E] (RLO):从这里开始,后面的字符强制从右向左显示......
4
[WUSTCTF 2020]
打靶场2026-09-30
5
[安洵杯 2019]CSS Game CSS注入
打靶场这份 WP 假设你**完全没接触过 CSS 注入**,所以会先把 HTML、CSS、选择器、优先级这些基础讲明白,
然后再一步步把攻击链搭出来,最后给出可以直接跑的脚本和运行日志。
随机文章随机推荐
